原本好好的 Word 文档,文件名后面突然多了“.weax”,怎么也打不开。再一看,电脑里还留下了一封勒索信——这不是文件出了故障,而是被勒索病毒“锁”住了。
10月22日,国家计算机病毒应急处理中心发布预警:近期已在我国境内发现多起 “Weaxor”勒索病毒攻击事件,用户重要文件被加密,攻击者要求支付赎金。
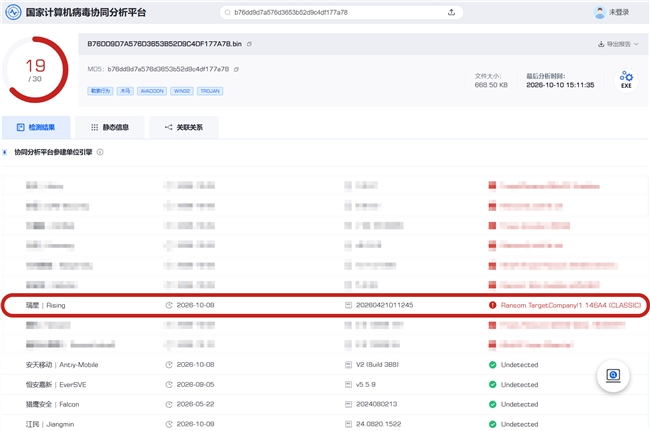
瑞星防病毒安全软件已可检测查杀该勒索病毒样本。国家计算机病毒协同分析平台检测结果显示,瑞星引擎将该样本识别为“Ransom.TargetCompany!1.146A4”。建议用户及时更新病毒库,开启实时监控。
这个勒索病毒是怎么闯进来的?除了加密文件,还会带来哪些风险?瑞星带你看懂这份预警,理清防护要点。
"Weaxor"是什么?
Weaxor 是一个近期持续活跃的勒索病毒家族。它盯上的不只是办公文档,主要目标是企业数据库、OA办公系统及其他业务系统。
它有多个版本,可覆盖大部分 Windows 和 Linux 系统,对个人和单位用户均构成威胁。
中招后,文件会被加密,原文件名后面还会多出新的后缀。根据病毒版本不同,可能出现“.weax”、“.rox”、“.wxx”、“.wxr”、“.weaxor”等后缀。
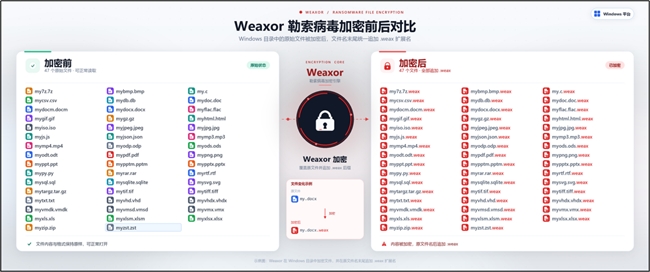
图:文件加密前后对比
它是怎么下手的?
“Weaxor”没有主动传播功能,主要由攻击者入侵服务器后,以自动或手动方式向内网投放。
① 撬门:利用弱口令和漏洞
攻击者利用弱口令或系统、软件漏洞入侵服务器。
② 投放:借助脚本和远控工具
攻击者通过 PowerShell 脚本、远程控制工具等,投放适配目标系统的勒索程序。
③ 加密:锁住文件,索要赎金
攻击者投放的勒索病毒会加密文件,并在主机上留下勒索信,要求受害者联系攻击者、支付赎金。

图:勒索信
不只锁文件,还可能偷“钥匙”
Windows 版本还具备窃取本地保存的系统和域登录凭据的能力。攻击者可能借此继续渗透内网,风险不止于一台设备。
为什么必须重视?
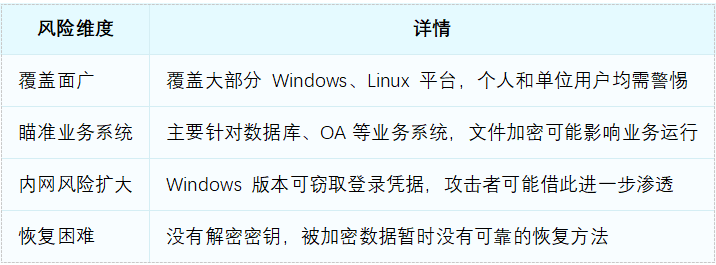
特别提醒:别急着相信网上来路不明的“解密工具”。国家计算机病毒应急处理中心指出,相关骗局可能带来二次感染木马的风险。瑞星提醒,付了赎金也不一定能找回数据,别把恢复文件的希望寄托在攻击者身上。
十项安全自查清单
别等文件被锁了,才想起做防护。瑞星整理了十项安全自查要点,个人和单位都可以对照看看,哪些防护还没做到位。

瑞星安全专家提醒
恢复文件,不等于风险已经解除。即使通过备份找回了数据,也应排查最初的入侵入口、处置可能泄露的登录凭据,确认是否还有其他设备受到影响。
瑞星建议企业管好远程访问、及时修补漏洞、保持安全防护更新,并做好隔离备份与恢复验证,把各个环节的防护落实到位。
来源:国家计算机病毒应急处理中心:《关于“Weaxor”勒索病毒网络攻击活动持续活跃的预警报告》见:https://www.cverc.org.cn/head/zhaiyao/news20261022-Weaxor.htm
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。
 返回本网站首页
请您联系QQ(992 5835),本网站将在收到信息核实后24小时内删除相关内容。
- “.doc”后面多了个“.weax”?那么你已经中勒索了!(2026-10-22)
- 首都医科大学硕士王振栋、原北京301医院:医生写科普,是为了少开一刀(2026-10-22)
- 中国国际包装、印刷、塑料机械及零配件(印尼)展及出口中国对接会在印度尼西亚雅加达成功举办(2026-10-22)
- 康汇医院环境布置,藏着哪些暖心巧思(2026-10-22)
- 一加 Ace 7 系列官宣定档10月29日:性能直升,跨代之作(2026-10-22)
- “.doc”后面多了个“.weax”?那么你已经中勒索了!(2026-10-22)
- 首都医科大学硕士王振栋、原北京301医院:医生写科普,是为了少开一刀(2026-10-22)
- 中国国际包装、印刷、塑料机械及零配件(印尼)展及出口中国对接会在印度尼西亚雅加达成功举办(2026-10-22)
- 康汇医院环境布置,藏着哪些暖心巧思(2026-10-22)
- 一加 Ace 7 系列官宣定档10月29日:性能直升,跨代之作(2026-10-22)
- 海能达 W60 穿戴式 PoC 终端亮相 | 公专协同,打通专网 “最后一百米”(2026-10-22)
- 10月秋季深度抗衰实录在VelyB皮肤科江南店打新一代“韩国美版超声刀”(2026-10-22)
- 不是所有 AI,都要炫技(2026-06-29)
- 深耕 AI 应用软件开发,以智能技术赋能产业数字化升级(2026-06-08)
- 从潮州到景德镇:百年日用瓷品牌陶真玉首次亮相瓷博会(2026-10-21)
- 金秋家装季,海丝腾以“适我主义”演绎自在睡眠(2026-10-21)
- FUNUN LAB丨南门涮肉深圳首店(2026-10-21)
- 众帆计划:普惠接轨时代机遇,共赴跨国产业新征程(2026-10-21)
- 充磁未对齐瞬间现形!码实智能实测无线充磁环 NG 品与 OK 品 3D 热力图对比(2026-10-21)
- 犀重客车 智享全程!Z8E全能公路客车、Z7E纯电动客车批量交付毕节公交(2026-10-20)
- 高端智能照明生态选购指南:米家、HomeKit 还是全开放?一篇选对不踩坑(2026-09-30)
- 从展台到舞台:聚橙集团亮相上海国际艺术节,以全产业链布局深化全球合作(2026-10-19)
- 聚橙集团深度协同香港演艺博览 以香港为枢纽加速构建“引进来”“走出去”双向通道(2026-10-19)
- 26亿热度收官,那一抹红盛满中秋家宴烟火(2026-10-19)
- 2026 大湾区文商旅场景创新大会暨深圳网红美陈场景采购展、CMBA第十届神笔盛典圆满收官(2026-10-19)
- 从感官评价到人工智能,太太乐推动鲜味研究走向精准化(2026-10-19)
- 2026环三峡自行车赛完美收官——平湖逐风竞速,体旅绘就库区发展新图景!(2026-10-18)
- 从国家一级博物院到世界文化遗产:六福珠宝顺利完成文化IP年度答卷(2026-10-18)
- 微粒贷逾期了怎么办?这份处理指南请收好(2026-10-15)
- 一加 16 正式开售,斩获 2026 年安卓旗舰首销同期销量 TOP 1(2026-10-13)
- 王嘉尔亮相第三代韩束红蛮腰发布会,共同见证「365环肽」的逆转·新生(2026-10-13)
- 郑钦文中网女单夺冠,海丝腾为何成为网球名将的共同选择?(2026-10-13)
- 一加 16 产品力全面升级,打造史上最强「全能旗舰」(2026-10-12)
- 一加 16 产品力全面升级,打造史上最强「全能旗舰」(2026-10-12)
- 新质生产力进书包:工匠行智能发布“首台”AI个性化学习工具“诺恩书童”(2026-10-12)
热点排行
- 1 从文件到落地:诺恩智伴,新质生产力在康养赛道的 "首套" 答卷
- 2 创新服务模式,精准守护银龄——北京人寿亮相第十二届北京老博会
- 3 70集竖屏短剧《阿里村1》贵阳圆满杀青!扎根乡土,以剧传法本土草根企业家莫疆跨界影视 创新“微短剧+基层普法+农文旅”模式,讲好贵州乡村故事圆素人演员追梦增收梦
- 4 韩国忠清南道海苔出口中国暨进博会首发产品启运 “Jeaju虎皮厚纹海苔”将亮相第九届进博会
- 5 海骊墨熵亮相康养博览会,用科技温暖守护健康
- 6 六婆辣椒面的“场景革命“,如何打破调味品的天花板?
- 7 一加携手京东方推出第四代东方屏,定义旗舰屏幕新标准
- 8 多科联动极速救治,天津康汇医院应急演练淬炼急救能力
- 9 一加 16 首批支持《三角洲行动》原生 185FPS,释放巅峰性能
- 10 登台亮相|高尔夫派首次赴台参展,共促两岸高球产业新发展